8°C 
11
Powietrze
Wspaniałe powietrze!
PM1: 4.53
PM25: 6.79 (16,85%)
PM10: 7.58 (45,28%)
Temperatura: 7.57°C
Ciśnienie: 1026.39 hPa
Wilgotność: 61.41%
Dane z 19.10.2026 12:45, airly.eu
Szczegółowe dane meteoroliczne z Mińska Maz. są dostępne na stacjameteommz.pl
Szczegółowe dane meteoroliczne z Mińska Maz. są dostępne na stacjameteommz.pl

Zaloguj

facebook
REKLAMA
Forum
Czy centralne logowanie ułatwia analizę problemów?
 1 postów
 Postów: 2

W naszej infrastrukturze działa wiele aplikacji i urządzeń, a informacje diagnostyczne są przechowywane w różnych miejscach. Kiedy pojawia się problem, administratorzy muszą ręcznie zbierać dane, co wydłuża analizę i utrudnia odtworzenie kolejności zdarzeń. Przeglądając rozwiązania do uporządkowania tego obszaru, natrafiłem na Trafford, które opisuje systemy SIEM i platformy do gromadzenia oraz korelacji danych, a więcej informacji można znaleźć na https://trafford.pl/ Zastanawiam się, jak ustalić zakres pierwszego wdrożenia, aby centralne logowanie rzeczywiście pomogło, zamiast generować ogromną ilość informacji bez jasnego zastosowania. Czy na początek wystarczy objąć monitoringiem kluczowe serwery i usługi biznesowe, czy warto od razu dołączyć urządzenia sieciowe oraz systemy użytkowników? Jakie wskaźniki najlepiej pokazują, że taka inwestycja poprawiła wykrywanie i analizowanie problemów?
Zaloguj się aby uczestniczyć w dyskusji oraz uzyskać dostęp do większej ilości wątków na tym forum.
Aktualności
 14.09.202623.06.202613.08.202624.06.202608.07.2026
Zobacz również
173 wolne miejsca w szkołach Powiatu Mińskiego
23.07.2026
Motocyklista jechał na jednym kole. Stracił prawo jazdy
24.09.2026
Powstanie nowa pętla pieszo-rowerowa
30.07.2026
Świadkowie zareagowali na niebezpieczną jazdę. 39-letni kierowca ciężarówki zatrzymany
03.09.2026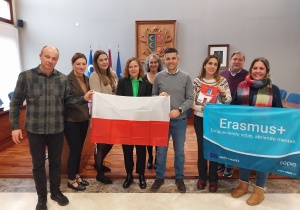
Projekt Erasmus Plus w Szkole Podstawowej nr 3
06.08.2026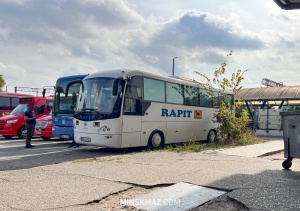
Rapit kończy działalność po niemal 30 latach
05.10.2026